不正アクセス頻発「自分の情報は自分で守って」 古川デジタル相★9
https://www.jiji.com/jc/article?k=2026100600559
時事通信 2026年10月06日14時02分配信
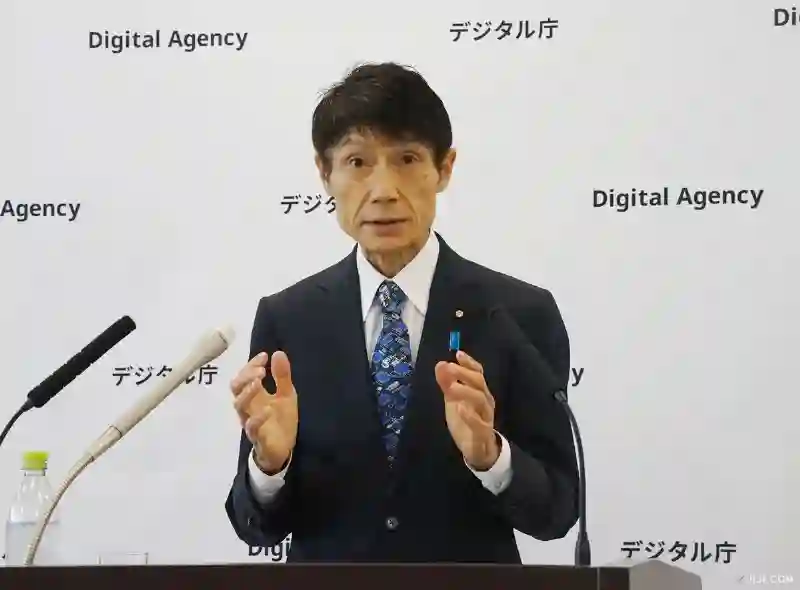
古川俊治デジタル相は6日の記者会見で、大和証券など民間企業で頻発する不正アクセスによる個人情報の流出事案について「サイバー攻撃は企業や組織だけの問題ではない。国民一人一人の対策が被害の防止につながる」と述べ、自己防衛が重要と訴えた。国民に「自分の情報は自分で守るという意識を持って被害防止に向けた取り組みに協力してほしい」と呼び掛けた。
古川氏は流出事案について「氏名や住所だけではなく、パスワードやクレジットカード情報、運転免許証に及ぶ場合がある」と指摘。不正利用を防ぐため、(1)パスワードの使い回しをやめる(2)多要素認証を利用する(3)不審なメールやSNSに注意する―よう求めた。
関連スレ

ネット民のコメント
• 地方自治体における深刻な専門不足: 自治体は住民の機密情報を多く扱うにもかかわらず、専門知識を持ったセキュリティ人材が極めて不足しており、対策が民間のベンダー任せ(丸投げ)になりがちです。
それでも個人情報保護法の改定をやって、日本人全員の個人情報を世界に向けて真っ裸にしてしまった高市政権ᴡ
個人のフィッシングレベルだと思ってるデジタル大臣じゃ日本はお先真っ暗です!やなちゃんと交代したらどーだい?
を主軸として語るべきところを、「パスワードを変えてください」といった従来の防犯指導レベルの呼びかけに終始してしまったことが、制度や権利の議論を期待していた人々にとって「国の責務を放棄しているのではないか」という失望感を生む原因になっています。
情報セキュリティ自己責任を笑い者にしてる人は自分の下の世話まで国にしてもらいたいタイプの人なのかな?
「プライバシー」という概念そのものが西洋からの輸入概念であり、従来の日本社会においては「個人の秘密を守る」ことよりも「集団の輪を乱さない」「利便性や調和を優先する」ことが重視されてきた歴史があります。「悪いことをしていなければ、知られても問題ない」という意識が潜在的に強く、データの提供を「リスク」ではなく「社会参加や協力」と捉えやすい傾向があります。
思うんだけどさ 金持ちも情報抜かれてるはずなのになんでハッキングされてねえんだろ 被害に遭ってんの庶民だけやん
日本は何故か発覚から半月とかたって被害広がってからやっとこさ発表すら謎システムだから暫し待たれよ
金銭の盗難や物理的な危害と異なり、被害が直ちに目に見える形で発生しにくいため、「自分には関係ない」「大した実害はない」と受け止められがちです。
証券会社のときにはだいぶやられてたよ。金持ちだから何故か補償されまくりだったけどねお菓子な国だよ本当に
「外国人に騙されず、日本の主権を守るための外交交渉を行う」ためには、通訳を介すだけでなく、志士や官僚自らが英語の原典や万国公法(国際法)を読み解く必要がありました。
ポイントカードやスマートフォンの無料アプリ、医療技術の進歩など、データを提供する見返りとして得られる「日常の利便性」や「社会的な恩恵」を重視する実利的な傾向があります。複雑な利用規約やデータ活用の仕組みを理解して拒否する労力よりも、そのまま受け入れる手軽さを選んでしまう構造があります。
海外では、データの所有権(データ主権)やプライバシー権についての教育が早い段階から行われるケースが増えています。対して国内では、情報セキュリティの「パスワード管理」や「フィッシング詐欺対策」といった技術的な自衛手段に説明が偏りがちで、「自分のデータがどのように分析され、二次利用され得るか」というデータプライバシーの本質的な教育や議論の機会が少なかったことも要因の一つです。
今はそういうレベルじゃねーけどなサーバ丸ごとやられてアカとパスワードセットでその他個人情報紐付き大量流出だから個人じゃどーにもならねーわ
しかし、セキュリティインシデントの増加や国際的なデータ保護規制(GDPRなど)の影響を受け、国内でも制度面や個人の意識改革に向けた議論を広める必要があり、それを推進するのがデジタル庁の役目です。
日本企業側が犯罪者のスピードに追いつけてない、法的防御、規制も追いつけてない!って先ず言うべきだと思うけどな
国会議員を対象としたアンケートなどでは、デジタル化が進まない最大の理由として「議員自身のITリテラシーの低さ」や「紙資料を好む慣習」が上位に挙げられています。
古川氏は流出事案について「氏名や住所だけではなく、パスワードやクレジットカード情報、運転免許証に及ぶ場合がある」と指摘。不正利用を防ぐため、(1)パスワードの使い回しをやめる(2)多要素認証を利用する(3)不審なメールやSNSに注意する―よう求めた。
https://news.yahoo.co.jp/articles/9a5987a8685ceb8e84ec301374ed4e5ed39bcbab/comments
ちょっと前の証券口座乗っ取りはだいたい二段階認証突破してたみたいなのであんま信用はできないんじゃないか
管理者権限奪ってんだよ?何でもできる権限を盗られてるんだから”データを預けない”以外に防衛手段はない
とりあえず退会とかできないし、電話番号や性別を嘘情報に書き換えるとか、銀行にやったらこっちがアウトw
不正じゃないですか?本当にあなたですか?あやしいから止めました連絡ください!!!って次々に来てたw
https://news.yahoo.co.jp/articles/e4111fb93681c363473ea6833b365369534e4aaf